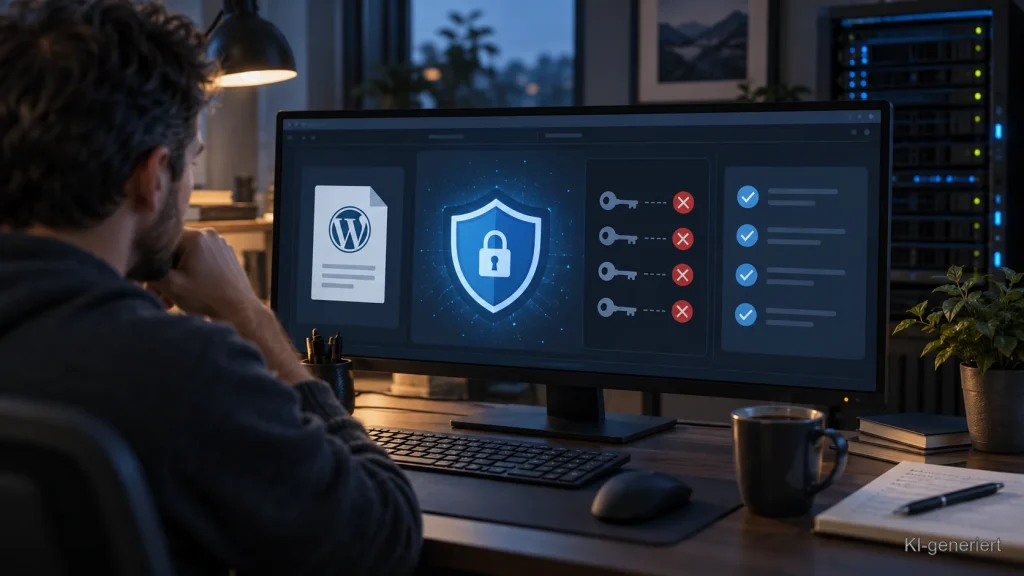
Ein Sicherheitsvorfall bei TeamUpdraft hat mich daran erinnert, dass ein Backup-Dienst nicht nur Dateien speichert. Sobald eine Cloud-Verbindung Befehle an WordPress senden kann, gehören die Zugangsschlüssel genauso zum Sicherheitsmodell wie ein Administrator-Passwort.
TeamUpdraft berichtet von einem unberechtigten Zugriff auf teamupdraft.com am 17. und 18. Oktober 2026. Nach der bisherigen Darstellung wurde ein kompromittierter Schlüssel genutzt, um über UpdraftCentral verbundene Websites zu erreichen. Das Unternehmen hat den Zugang geschlossen und mit den UpdraftPlus-Versionen 1.26.13 (kostenlos) und 2.26.13 (Premium) die älteren UpdraftCentral-Schlüssel widerrufen.
Was Betreiber jetzt prüfen sollten
Die wichtigste Aussage in der offiziellen Stellungnahme ist für mich: Eine Verbindung zu UpdraftCentral zu trennen entfernt nicht automatisch Änderungen, die zuvor auf einer Website vorgenommen wurden. Wer eine Website irgendwann mit UpdraftCentral Cloud verbunden hatte, sollte deshalb jede betroffene Installation direkt prüfen – auch dann, wenn auf den ersten Blick nichts auffällt.
- UpdraftPlus auf eine aktuelle Version aktualisieren und alte UpdraftCentral-Schlüssel unter Erweiterte Werkzeuge entfernen.
- Administratoren und Redakteure auf unbekannte Konten prüfen.
- Plugins und Must-use-Plugins kontrollieren, einschließlich Ordnern, die im Dashboard nicht sichtbar sind.
- Protokolle auf ungewöhnliche Anmeldungen oder unbekannte IP-Adressen prüfen.
- WordPress-Salts und betroffene Passwörter nach einer Bereinigung erneuern.
TeamUpdraft nennt in seiner Checkliste unter anderem die Option updraft_central_localkeys, die bei Bedarf per WP-CLI entfernt werden kann. Solche Befehle würde ich aber erst nach einer Sicherung und nur mit einer klaren Bestandsaufnahme verwenden. Unbekannte Dateien sollte man nicht einfach blind löschen, weil sich sonst ein legitimes Plugin oder eine wichtige Konfiguration entfernen lässt.
Was das für meine Website bedeutet
Auf meiner aktuellen Website ist UpdraftPlus beziehungsweise UpdraftCentral nicht als aktives Plugin eingerichtet. Der Vorfall ist deshalb kein Hinweis auf einen Einbruch in meine Installation. Trotzdem finde ich die Empfehlung sinnvoll: Bei jeder WordPress-Seite sollte nachvollziehbar sein, welche Fernzugriffe, Backup-Ziele und Konten überhaupt existieren.
Ich halte Backups nur dann für wirklich hilfreich, wenn sich eine Wiederherstellung testen lässt und die Zugangsdaten für den Speicher nicht dauerhaft unnötig weitreichend sind. Ein tägliches Backup ersetzt keine Updates, keine Protokollprüfung und keine getrennten Zugänge.
Die vollständige technische Einordnung und die jeweils aktuellen Versionshinweise stehen in der offiziellen Stellungnahme von TeamUpdraft und im UpdraftPlus-Changelog. Bei einem laufenden Vorfall würde ich ausschließlich diese Quellen und die eigene WordPress-Installation als Grundlage nehmen.
Mein Fazit: Der Vorfall zeigt nicht, dass jedes Backup-Plugin unsicher ist. Er zeigt, dass eine bequeme Fernverwaltung ein zusätzlicher Zugang ist, der widerrufen, protokolliert und regelmäßig überprüft werden muss.
Was ich unabhängig davon bei WordPress-Sicherungen und einer möglichen Wiederherstellung beachte, beschreibe ich in meinem Beitrag über Backups und Wiederherstellungstests.